जापानमा ठूला कम्पनीलाई लक्षित गरी भइरहेका साइबर आक्रमण तथा व्यक्तिगत र गोप्य तथ्याङ्क चुहावटका ठूला घटना लगातार सार्वजनिक भइरहेका छन्।
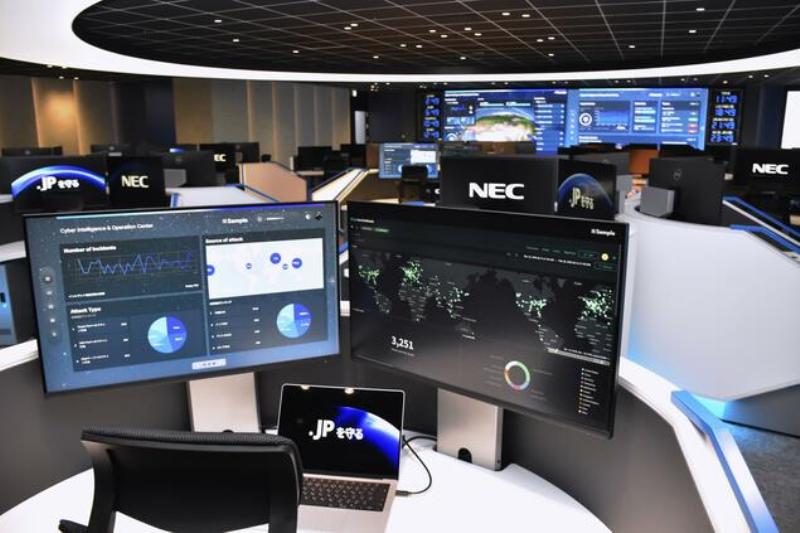
यस्ता घटना अब कुनै एक कम्पनीको सुरक्षा समस्यामा मात्र सीमित छैनन्, बरु डिजिटल समाजको आधार नै कमजोर पार्न सक्ने गम्भीर चुनौती बनेका छन्।
व्यक्तिगत सूचना जुनसुकै बेला दुरुपयोग हुन सक्ने चिन्ता समाजभर फैलिरहेका बेला यस्ता जोखिमलाई कसरी बुझ्ने तथा कृत्रिम बौद्धिकता (एआई) को युगमा कस्तो दृष्टिकोण र उपाय अपनाउने भन्ने विषयमा विचार गर्नु आवश्यक छ।
यी घटनाबाट लिनुपर्ने सबैभन्दा ठूलो पाठ भनेको साइबर खतरासँग अत्यधिक डराउनु होइन, बरु त्यसलाई ‘उचित रूपमा’ गम्भीरतापूर्वक लिनु हो। साइबर आक्रमण नयाँ विषय होइन र यसलाई पूर्ण रूपमा निर्मूल पार्न पनि सम्भव छैन।
त्यसैले प्रयोगकर्ता, कम्पनी र सरकारले आक्रमणलाई स्पष्ट रूपमा अस्वीकार गर्दै क्षति हुन सक्ने पूर्वानुमानका आधारमा तयारी गर्नु आवश्यक छ।
प्रयोगकर्ताले आफू ठगिन सक्ने र साइबर आक्रमणका कारण आफ्नो सूचना चुहिन सक्ने सम्भावनालाई ध्यानमा राखेर सुरक्षा उपाय अपनाउनुपर्छ। नक्कली भिडियोसहितका भ्रामक सामग्री बनाउने प्रविधि परिष्कृत हुँदै गए पनि मानवीय कमजोरीको फाइदा उठाउने तिनको मूल प्रवृत्ति भने बदलिएको छैन।
एउटै पासवर्ड विभिन्न खातामा प्रयोग नगर्नु त आवश्यक छँदैछ, पासवर्ड चुहिए पनि खातामा अनधिकृत पहुँच रोक्न उपकरण र पासवर्डलाई संयोजन गर्ने बहुपक्षीय प्रमाणीकरण (मल्टिफ्याक्टर अथेन्टिकेसन) जस्ता सुरक्षा उपाय पनि सक्रिय रूपमा अपनाउनुपर्छ।
सूचना चुहावटको आशङ्का भएमा प्रयोगकर्ता नाम (आईडी) र पासवर्ड कसरी परिवर्तन गर्ने भन्नेबारे पहिल्यै जानकारी राख्नु पनि आवश्यक छ। सुविधा र जोखिमबीच सन्तुलन कायम गर्दै आफ्नै डिजिटल सुरक्षाप्रति सचेत हुने बानी विकास गर्नुपर्छ।
कम्पनीहरूले ‘हामी सुरक्षित छौँ’ भन्ने भ्रम त्याग्नुपर्छ
कम्पनीहरूले आफू सुरक्षित रहेको अतिआत्मविश्वास त्यागेर साइबर आक्रमण हुन सक्ने पूर्वानुमानसहित तत्काल सुरक्षा रणनीति परिवर्तन गर्नुपर्छ।
साइबर आक्रमणका विधिलाई मुख्यतः प्रणालीका कमजोरीको फाइदा उठाएर अनधिकृत प्रवेश गर्ने, चोरी भएका परिचय तथा पहुँचसम्बन्धी विवरण दुरुपयोग गर्ने र प्रयोगकर्तालाई झुक्याएर उपकरण नियन्त्रणमा लिन नक्कली एप्लिकेसन स्थापना गराउने गरी विभाजन गर्न सकिन्छ। जेनेरेटिभ एआईको विस्तारले यस्ता आक्रमणलाई अझ परिष्कृत र स्वचालित बनाउन सहयोग पुर्याएको छ।
कम्पनी र इन्टरनेटबीचको सीमामा सुरक्षा पर्खाल खडा गरेर मात्र गरिने प्रतिरक्षाको प्रभावकारिता सीमित हुन्छ। प्रणालीलाई बलियो बनाउनुका साथै सुरक्षा कमजोरी समाधान नभएसम्म वेबसाइट अस्थायी रूपमा बन्द गर्नेजस्ता विकल्पबारे पनि कम्पनीहरूले विचार गर्नुपर्छ।
कर्मचारीलाई व्यावहारिक शिक्षा र तालिम प्रदान गर्ने, सूचना प्रविधिसम्बन्धी सम्पत्ति तथा गतिविधिको अभिलेख (लग) पारदर्शी बनाउने र असामान्य गतिविधि चाँडै पहिचान गरी तत्काल प्रतिक्रिया दिन सक्ने प्रणाली विकास गर्नु कम्पनीका लागि क्षति न्यूनीकरणको महत्त्वपूर्ण आधार हुनुपर्छ।
साइबर सुरक्षामा सरकारको भूमिका महत्त्वपूर्ण
समग्र समाजलाई हेर्दा साइबर सुरक्षामा सरकारको भूमिका अत्यन्त महत्त्वपूर्ण छ। बढ्दो जटिल र परिष्कृत साइबर खतराविरुद्ध निजी क्षेत्रको आत्मरक्षाले मात्र पर्याप्त हुँदैन। राष्ट्रिय तहमा सूचना आदानप्रदान गर्ने प्रणाली, महत्त्वपूर्ण पूर्वाधारका लागि प्रभावकारी सुरक्षा मापदण्ड तथा अनुसन्धान र निरुत्साहनका लागि कानुनी संरचना अपरिहार्य छन्।
जापानमा सुरक्षा र संरक्षणप्रति उच्च सचेतना रहेको बलियो सांस्कृतिक आधार छ। तर साइबर सुरक्षा केही सीमित विज्ञ वा सूचना प्रणाली विभागको मात्र जिम्मेवारी होइन।
सरकारको संस्थागत संरचना, कम्पनीहरूको व्यवस्थापन प्रणाली तथा प्रत्येक प्रयोगकर्ताको ज्ञान र विवेकको उपयोग गर्दै साइबर खतरालाई उचित रूपमा गम्भीरतापूर्वक लिने र त्यसअनुसार तयारी गर्ने संयन्त्र विकास गर्नुपर्छ। यसले डिजिटल युगमा साइबर आक्रमणको सामना गर्न र नयाँ सुरक्षा उपाय स्थापित गर्न स्पष्ट मार्ग प्रदान गर्न सक्छ।
यो सामग्री क्योदो न्युजमा प्रकाशित विचार लेखको नेपाली अनुवाद हो।

प्रतिक्रिया राख्नुहोस्